VPN 协议的定义
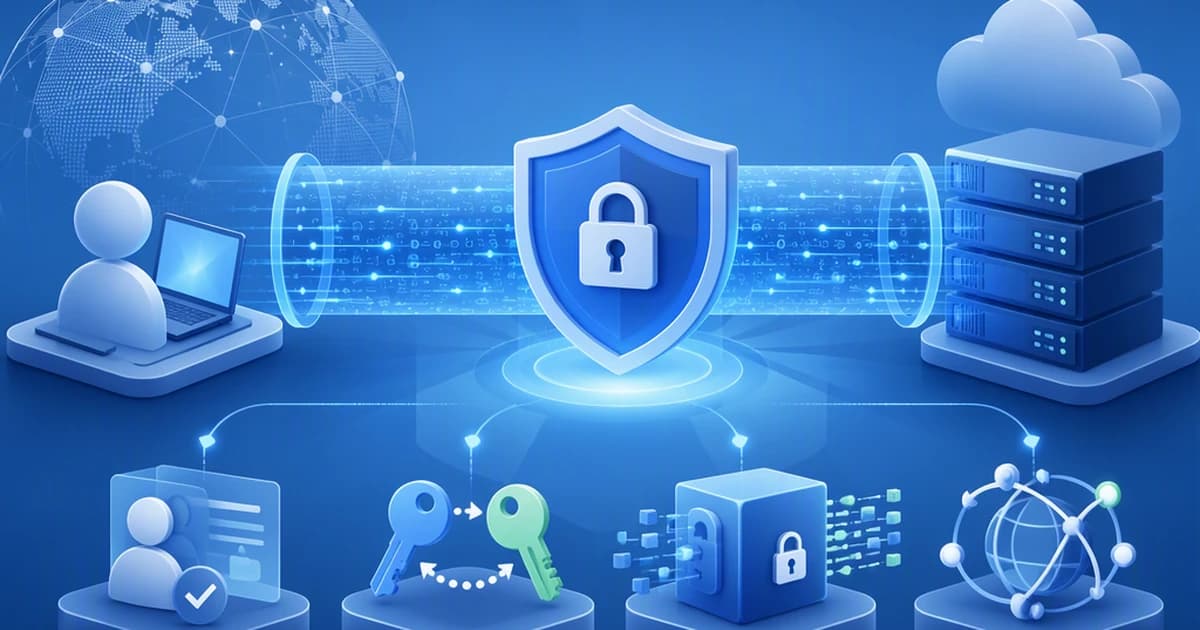
VPN 协议(VPN Protocol)指客户端与 VPN 服务器之间约定的一套通信规则,规定如何认证对方、如何协商加密密钥、如何把数据封装进隧道以及如何在网络中传输。
“协议”这个词很容易让人以为是某种很深奥的技术,其实它就像两个人通电话前先约定好用什么语言、怎样确认对方身份、说话用什么暗号。不同的协议是在不同年代、为了不同目标设计出来的,有的侧重企业组网,有的侧重灵活性,有的追求精简。理解它们各自想解决什么问题,比记住一张“排名表”更有用。
一个协议到底要完成哪些工作
不管名字是什么,一个 VPN 协议都要按顺序完成下面几件事。
- 认证:确认对面真的是你要连的服务器,服务器也确认你是合法用户,常见方式有证书、密钥对、账号密码等。
- 密钥协商:双方在不直接传递密钥的前提下,算出一把仅属于本次会话的对称密钥。
- 封装与加密:把原始数据包加密后再套一层新的包头,让它可以在公共网络上传输。
- 传输与维护:决定用 TCP 还是 UDP 传,连接中断后如何恢复,密钥多久更换一次。

不同协议的差异,基本都是在这四件事上做了不同的取舍:认证方式是否丰富、密码套件是否可选、封装开销大不大、传输层是否灵活。
IPsec 为什么常用于站点互联?
IPsec 是工作在网络层的一套标准,不是一个单独的应用,而是一组协议。它受到路由器、防火墙等网络设备的广泛支持,所以很适合两端都是专用设备、需要长期稳定互联的场景。代价是配置项多、各家设备的默认参数不完全一致,调试起来比较耗时。
OpenVPN 的灵活性体现在哪里?
OpenVPN 基于 SSL/TLS,认证、加密套件和传输方式都可以通过配置调整,还能选择运行在 TCP 或 UDP 之上。这让它能适应各种网络环境,也让它的配置文件显得较长。对普通用户来说,这些细节通常由客户端预先填好,不需要自己手工修改。
WireGuard 的“精简”指的是什么?
WireGuard 的代码量比传统方案少很多,密码组合也是固定的,没有太多可选项。这样做的好处是更容易审计、配置简单、握手过程短;取舍是灵活性较小,对某些需要复杂认证流程的企业场景需要额外的配套。
L2TP 和 PPTP 为什么现在很少被推荐?
L2TP 自己只负责建立隔道、不负责加密,通常要和 IPsec 搭配,结构上多了一层。PPTP 是较早期的方案,它的认证和加密机制的安全性问题已经被广泛讨论,现在一般不再被建议用于需要保护隐私的场景。遇到这类选项时,建议先了解它的定位再决定是否使用。

怎样从“需求”反推该关注哪些特点?
先有需求,再看协议。如果你是普通个人用户,关心的通常是连接建立快不快、切换网络后能否恢复、耗电和发热情况,这些体验由服务商的整体实现决定,而不是单看协议名字。如果你是企业管理员,关心的就会变成设备兼容、认证方式、审计和维护成本。
| 关注点 | 对普通用户的意义 | 对管理员的意义 |
|---|---|---|
| 握手速度 | 点连接后多久可用 | 大量用户同时登录的压力 |
| 设备兼容 | 手机和电脑都能用 | 现有网络设备是否支持 |
| 配置复杂度 | 基本不用管 | 部署和排错的时间 |
| 灵活性 | 遇到限制时是否有备用方式 | 认证与策略的可调程度 |
常见误区
- 认为协议越新就一定越好。新协议往往解决了旧协议的某些痛点,但也有自己的取舍,适不适合取决于你的场景。
- 把协议当成速度的唯一决定因素。线路质量、服务器负载、你自己的网络环境都会影响体验,协议只是其中一项。
- 以为名字相同就实现相同。同一个协议在不同服务商的客户端中,默认参数、重连策略和优化程度可能大不相同。
AnBo 如何提供支持
对普通用户来说,协议的细节通常由客户端在后台处理。AnBo 是面向个人用户的 VPN 客户端,提供 Windows、macOS、Linux 桌面端和 iOS、Android 移动端,你只需要在客户端里选择线路并一键连接,线路延迟用蓝、橙、红三种颜色提示,遇到连接问题时还可以生成连接诊断报告作为排查参考。
相关文章
- AnBo 线路延迟蓝橙红三色是怎么判断的
- AnBo 连接诊断生成的报告要怎么用
- AnBo 更新客户端后突然连不上了怎么办